
2023年WordPress安全现状
挑战在于不断演变的2023年WordPress安全形势,如何抵御最新的网络威胁。
自2003年问世以来,WordPress一直是广受欢迎的网站内容管理系统平台。然而,伴随知名度而来的是安全威胁的风险。步入2023年,全面审视WordPress安全的现状显得尤为重要。
按类别划分的WordPress安全漏洞
图片来源:Wordfence
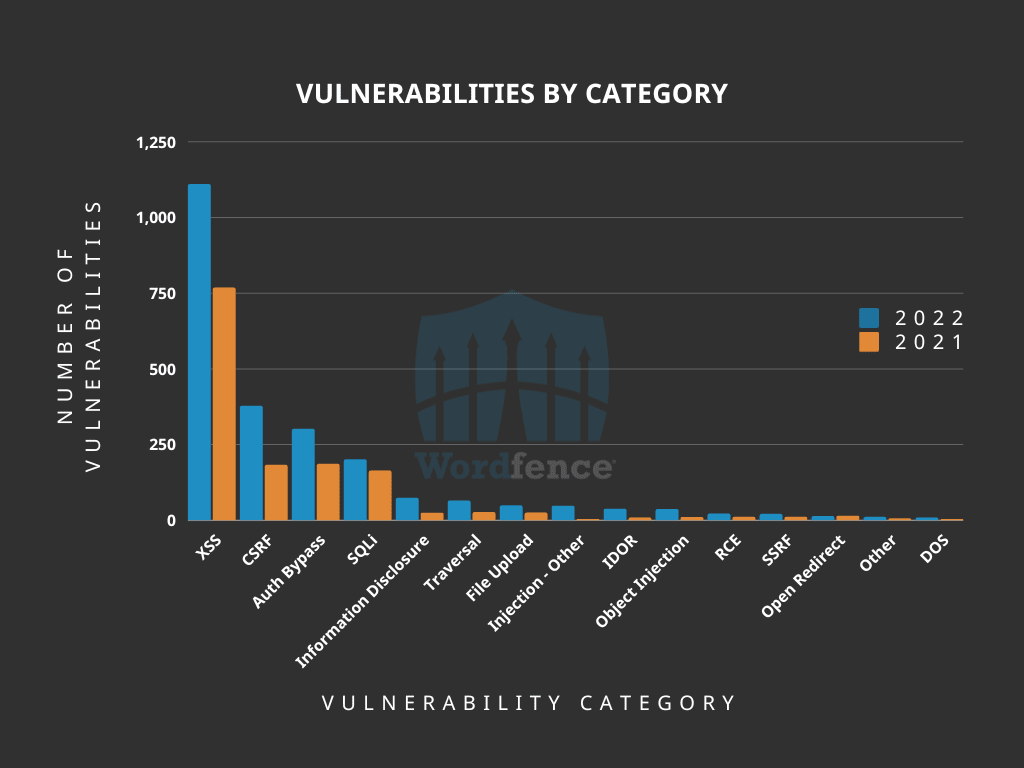
2021年至2022年间,已披露漏洞的前五大类别发生了显著变化。其中一个值得注意的变化是,信息泄露漏洞已超过文件上传漏洞,成为第五大最常见的漏洞类别,这凸显了保护敏感和机密数据的极端重要性。此外,CSRF(跨站请求伪造)漏洞大幅增加,数量翻了一倍多,如今已超过了授权绕过漏洞的排名,而授权绕过漏洞在2021年至2022年间也几乎翻了一倍。
按软件类型划分的WordPress安全漏洞
图片来源:Wordfence
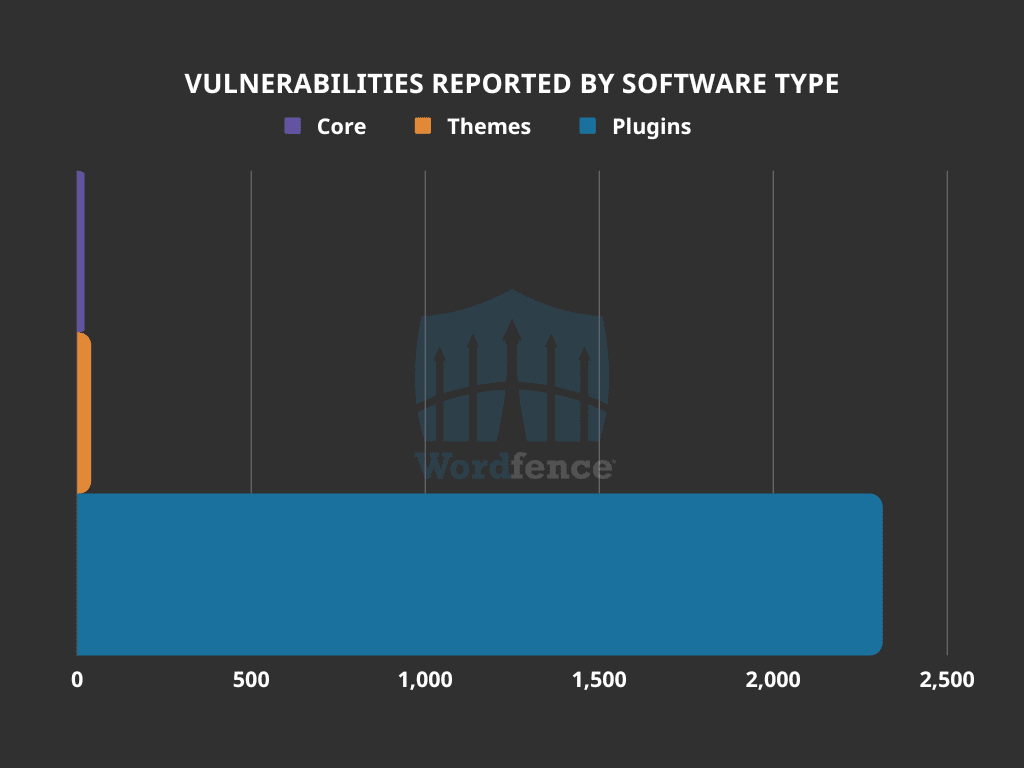
从漏洞报告的分布来看,插件明显占据了已报告漏洞的绝大多数。需要指出的是,插件的数量远多于主题,这自然会影响这一统计结果。尽管如此,这仍然表明WordPress核心平台相对更加安全,而WordPress生态系统中的大部分安全隐患都可归因于插件和主题。
以下是一些值得关注的WordPress安全统计数据,我们将在下文详细展开:
- 74%被入侵的WordPress网站在遭到攻击时使用的是过时的软件。
- 在最受欢迎的WordPress网站中,有26个网站所使用的插件存在严重安全风险。
- 2022年,与安全相关的漏洞报告数量比上一年多出328个,使总数达到4,528个
尽管多年来在提升安全性方面做出了诸多努力,WordPress仍因软件版本过时和密码强度不足而容易受到攻击。事实上,根据Sucuri的一份报告,近74%被入侵的WordPress网站在遭到攻击时使用的都是过时的软件。此外,如果插件和主题未能定期更新,也会带来潜在的安全隐患。
话虽如此,近年来WordPress在提升安全性方面已取得了显著进步,包括核心文件的自动更新,以及插件的改进与用户密码要求的完善。
请思考这样一个事实:2022年,人们在热门网站插件的安全性方面有了一个令人震惊的发现——其中26款插件存在从未被修复的严重安全漏洞。任何运行这些插件的网站都面临被入侵、敏感信息遭到泄露的风险。
这一发现证明,网站所有者绝不能对自己网站的安全掉以轻心。随着网络威胁日益复杂,企业必须采取一切必要措施保护自身及其客户,包括定期更新软件,并确保及时修复任何漏洞。
2022年,WordPress插件的安全漏洞报告数量出现了显著增长。具体而言,报告的漏洞数量比上一年多出328个,使数据库中确认的安全漏洞总数达到4,528个。相比之下,2021年仅报告了1,382个安全漏洞,可见此次增幅要大得多。这些数字表明,定期监控插件并尽快修复安全漏洞至关重要。
作为全球最受欢迎的内容管理系统(CMS)之一,WordPress常常成为网络犯罪分子的目标,他们试图利用该平台代码中的漏洞。多年来,WordPress已实施了多项安全措施来应对这一威胁,包括自动更新和更完善的密码策略。然而,负责任的漏洞披露仍是让WordPress生态系统更加安全的最有效方式之一。
近年来,负责任的漏洞披露变得越来越普遍,WordPress生态系统也从这一趋势中受益良多。如今,许多发现WordPress插件、主题或核心平台漏洞的安全研究人员会选择将其报告给WordPress安全团队,随后该团队便可与插件和主题开发者合作发布补丁。
负责任披露的好处之一,是让开发者能够在漏洞被广泛知晓之前发布修复程序,从而有助于防止网络犯罪分子利用该漏洞入侵WordPress网站。当漏洞在修复方案发布之前就被公开披露时,这种情况被称为“零日”漏洞利用。
负责任披露还能让WordPress用户及时修补漏洞,从而降低网站被入侵的风险。当漏洞通过负责任披露的方式被发现并报告后,WordPress安全团队便可迅速采取行动发布补丁。随后,网站所有者即可更新其插件、主题或WordPress核心平台以应用该补丁,从而降低网站遭到入侵的风险。
WordPress社区已充分认识到负责任披露的重要性,目前已有多项举措在推动这一做法。例如,WordPress安全团队设有专门的电子邮箱,供安全研究人员报告漏洞;许多插件和主题开发者也已在其网站上公布了负责任披露政策。
总而言之,负责任披露是加强WordPress生态系统安全性的重要实践。通过负责任、合乎道德地向WordPress安全团队报告漏洞,安全研究人员能够帮助开发者迅速发布补丁,从而降低零日漏洞被利用的风险。WordPress用户同样能够从负责任披露中受益,及时为自己的网站应用补丁,降低网站遭到入侵的风险。WordPress社区必须持续推广和鼓励负责任披露,以确保该平台在未来多年内始终保持安全可靠。